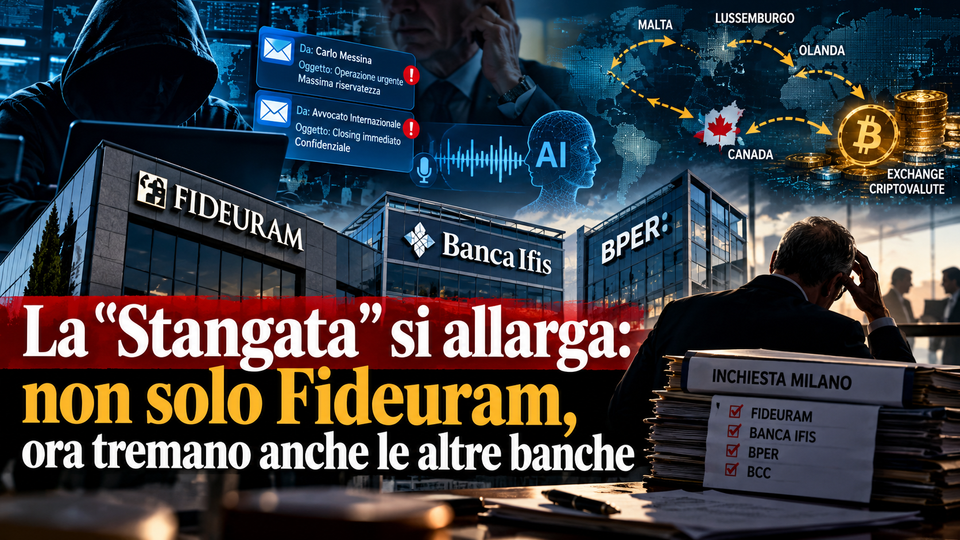
Ieri avevamo anticipato come la maxi-truffa da decine di milioni ai danni di Fideuram non fosse un episodio isolato, ma la spia d’allarme di un nuovo livello di rischio per il settore finanziario. Oggi le principali testate nazionali confermano lo scenario: l’inchiesta di Milano si allarga, spuntano un primo indagato e nuovi clamorosi casi che coinvolgono altri istituti di credito.

👉 La “Stangata” 2.0: quando il raggiro da film si fa con WhatsApp e AI 25 settembre
Un’epidemia di “CEO Fraud”: colpiti anche Banca Ifis e il gruppo Bper
Se la vicenda che ha coinvolto l’ex presidente di Fideuram Paolo Molesini ha fatto scalpore per la cifra e per il rango dei vertici coinvolti, gli sviluppi delle indagini dimostrano che ci troviamo di fronte a una vera e propria offensiva sistemica coordinata da organizzazioni criminali transnazionali.
Nelle ultime ore sono emersi altri due importanti casi:
- Banca Ifis: A maggio 2026, una dirigente del settore fiscale è stata ingannata da un raffinato circuito di email trappola che simulavano comunicazioni interne di vertice. Il raggiro ha fatto uscire dalle casse ben 24 milioni di euro. Anche in questo caso, la reazione immediata della banca e la cooperazione giudiziaria (che ha visto interventi in Spagna, Portogallo e Singapore) hanno permesso di recuperare circa 20 milioni.
- Il gruppo Bper e le BCC: L’inchiesta milanese rivela che la rete criminale ha tentato approcci anche con i vertici di Bper Banca (usando lo stesso nome del finto legale internazionale) e ha messo a segno un colpo da 2 milioni di euro ai danni di una Banca di Credito Cooperativo.
Come ha sottolineato il Procuratore Aggiunto di Milano, Eugenio Fusco, di fronte a questi attacchi nessuna realtà può considerarsi del tutto immune.
La traiettoria dei soldi e il primo indagato nell’ombra
Mentre gli inquirenti continuano a ricostruire la complessa ragnatela di passaggi finanziari usata per far sparire i fondi non ancora recuperati, c’è una prima svolta nell’indagine.
Dalla ricostruzione dei flussi relativi a Fideuram — dove il totale inizialmente bonificato ammontava a 95 milioni, di cui circa 39,5 milioni risultano ancora mancanti — gli investigatori del Nucleo Investigativo dei Carabinieri di Milano sono riusciti a tracciare una pista.
I soldi hanno viaggiato da conti intermedi a Malta, in Lussemburgo e in Olanda, per poi transitare attraverso una piattaforma di money transfer canadese ed essere convertiti in criptovalute.
L’analisi della Blockchain e degli Iban collegati agli exchange ha portato a iscrivere nel registro degli indagati un cittadino israeliano di 48 anni, a cui farebbero capo due wallet di Bitcoin su cui sono atterrati circa 4 milioni di euro in stablecoin.
Gli inquirenti mantengono la massima cautela: resta da verificare tramite rogatoria internazionale se l’identità corrisponda a una persona reale o se si tratti dell’ennesimo prestanome o documento falsificato dalla regia della truffa.
La trappola psicologica: perché cadono anche i top manager?
Il dettaglio più inquietante che emerge dalle carte giudiarie riguarda la dinamica umana e psicologica del raggiro. Nel caso Fideuram, per tre giorni (dal 23 al 25 febbraio) si è consumato un corto circuito organizzativo:
- Pressione, urgenza e riservatezza: Il finto ad Carlo Messina chiedeva riservatezza assoluta su una presunta acquisizione bancaria estera da chiudere d’urgenza per evitare contestazioni dalla Consob.
- Le trappole dell’Intelligenza Artificiale: L’organizzazione non si è limitata ai messaggi di testo. Ha utilizzato software di AI per campionare la voce del vero avvocato d’affari coinvolto e persino quella dell’amministratore delegato di Fideuram, Lino Mainolfi, rassicurando così i responsabili dei pagamenti al momento di autorizzare ben 11 bonifici milionari.
- L’effetto autorità: Il timore di rallentare un’operazione strategica del gruppo e il desiderio di dimostrare efficienza hanno superato le normali procedure di controllo interno e le singole deleghe operative.
L’inganno si è interrotto solo quando la banca portoghese Bpi ha inviato una segnalazione d’allarme per un bonifico anomalo, portando al contatto diretto tra i veri vertici e alla successiva scoperta della truffa.
La regola zero della cybersecurity
La lezione che arriva da questa raffica di attacchi è chiara e riguarda tanto le grandi corporation quanto le medie imprese: l’anello debole della catena di sicurezza non è quasi mai il software, ma il fattore umano.
Come ricordano gli investigatori del Cybercrime, esiste una “regola zero” da cui non si può prescindere: quando una figura apicale richiede con estrema urgenza e riservatezza un’operazione finanziaria fuori dall’ordinario, l’unica risposta corretta è fermarsi e verificare l’ordine attraverso un canale diretto e indipendente.
Corriere della Sera Articolo: Fideuram, un indagato per la truffa online al presidente Autori: Luigi Ferrarella e Andrea Rinaldi
La Repubblica Articolo: La caduta del manager finito nella trappola della frode psicologica Autore: Andrea Greco
La Stampa: Articolo: Banche, truffa con l’Ai. Oltre a Fideuram anche Ifis e una Bcc Autore: Andrea Siravo
